مقدمهای بر امنسازی APIها
در دنیای امروز، APIها (رابطهای برنامهنویسی کاربردی) به عنوان یک جزء کلیدی در توسعه نرمافزار و ارتباطات بین سیستمها شناخته میشوند. این رابطها به برنامهها اجازه میدهند تا با یکدیگر ارتباط برقرار کنند و دادهها را به اشتراک بگذارند. با افزایش استفاده از APIها، امنیت این رابطها نیز به یک موضوع حیاتی تبدیل شده است. دو نوع حمله رایج که میتوانند به APIها آسیب برسانند، حملات DDOS (حملات انکار سرویس توزیعشده) و SQL Injection (تزریق SQL) هستند. این مقاله به بررسی عمیق تکنیکهای امنسازی APIها در برابر این نوع حملات میپردازد.
چرا امنسازی APIها ضروری است؟
امنیت APIها نه تنها به حفاظت از دادههای حساس کاربران کمک میکند، بلکه به حفظ عملکرد و قابلیت دسترسی سیستمهای مبتنی بر API نیز میانجامد. با توجه به اینکه APIها به عنوان پل ارتباطی بین مشتریان و سرورها عمل میکنند، هرگونه آسیبپذیری میتواند منجر به دسترسی غیرمجاز به اطلاعات، خرابی سیستم و حتی از دست رفتن اعتبار سازمان شود. به همین دلیل، درک عمیق از چگونگی کارکرد APIها و تهدیدات امنیتی که آنها را تهدید میکند، اهمیت زیادی دارد.
مشکلاتی که امنیت APIها حل میکند
اصلیترین مشکلاتی که امنیت APIها به دنبال حل آنهاست، شامل موارد زیر است:
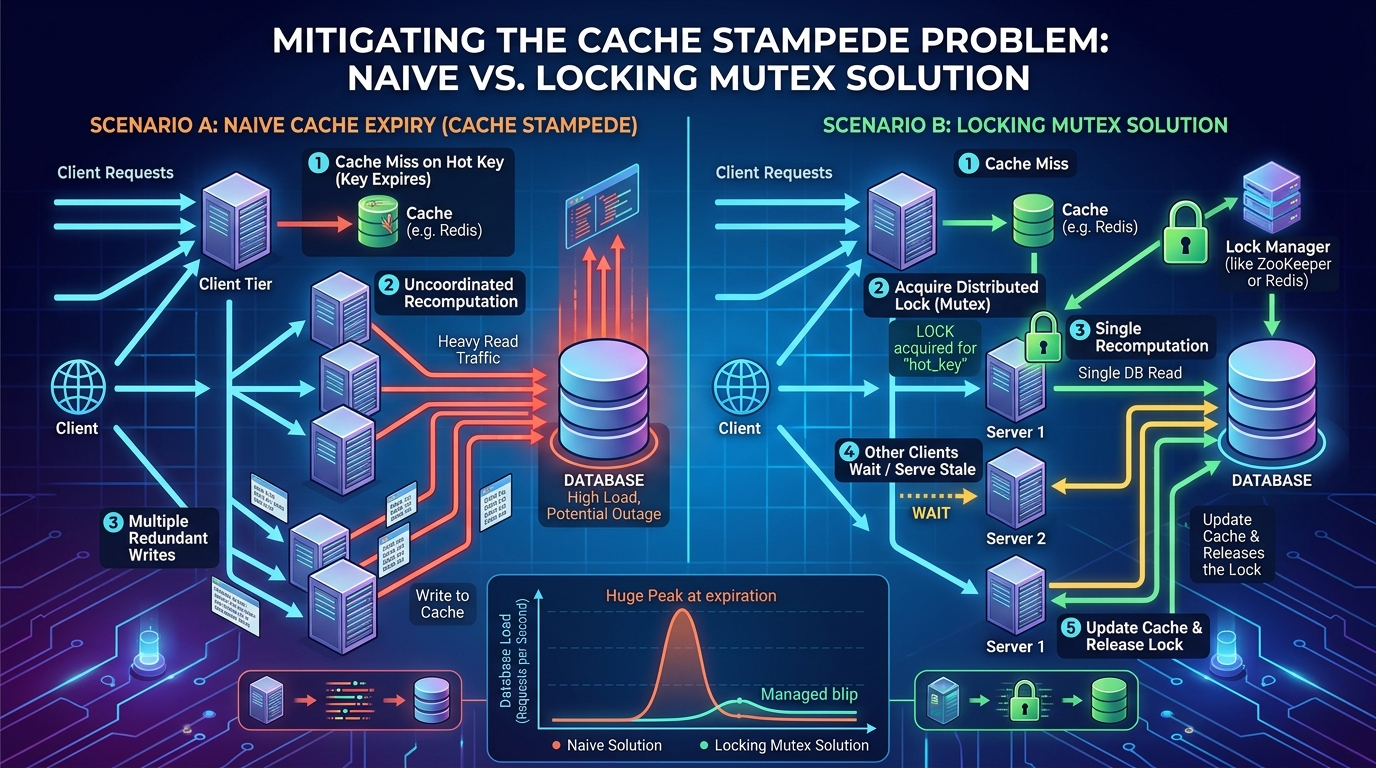
- حملات DDOS: این نوع حملات به طور خاص طراحی شدهاند تا با ارسال حجم بالایی از درخواستها به یک سرور، آن را دچار اختلال کنند. این حملات میتوانند به سرعت منابع سرور را خالی کرده و به توقف خدمات منجر شوند.
- SQL Injection: این حملات به مهاجمان این امکان را میدهند که با تزریق کد SQL به درخواستهای API، به پایگاهداده دسترسی پیدا کرده و اطلاعات حساس را مشاهده، تغییر یا حذف کنند.
- دسترسی غیرمجاز: APIها باید به گونهای طراحی شوند که تنها کاربران مجاز بتوانند به اطلاعات و خدمات دسترسی پیدا کنند. در غیر این صورت، ممکن است دادههای حساس به دست افراد غیرمجاز بیفتد.
مفاهیم کلیدی و عملکرد امنیت APIها
برای حفاظت از APIها در برابر تهدیدات امنیتی، درک عمیق از مفاهیم و تکنیکهای امنیتی ضروری است. در این بخش، به بررسی برخی از این مفاهیم و نحوه عملکرد آنها میپردازیم.
1. احراز هویت و مجوزدهی
احراز هویت (Authentication) و مجوزدهی (Authorization) دو عنصر اساسی در امنیت APIها هستند. احراز هویت به فرآیند تأیید هویت کاربر اشاره دارد، در حالی که مجوزدهی به مشخص کردن سطح دسترسی کاربر به منابع مختلف مربوط میشود. تکنیکهای متنوعی برای این منظور وجود دارد، از جمله استفاده از توکنهای JWT (JSON Web Tokens) و OAuth.
2. محدودیت نرخ (Rate Limiting)
محدودیت نرخ به معنای کنترل تعداد درخواستهایی است که یک کاربر میتواند در یک بازه زمانی مشخص به API ارسال کند. این تکنیک به جلوگیری از حملات DDOS کمک میکند و باعث میشود که منابع سرور به صورت عادلانه بین کاربران توزیع شود. با پیادهسازی محدودیت نرخ، میتوان به راحتی از حملات انکار سرویس جلوگیری کرد.
3. فیلتر کردن ورودیها
فیلتر کردن ورودیها یکی دیگر از تکنیکهای کلیدی در جلوگیری از حملات SQL Injection است. با استفاده از پارامترهای ورودی معتبر و بررسی دادههای ورودی، میتوان از ورود کدهای مخرب به سیستم جلوگیری کرد. این فرآیند معمولاً شامل استفاده از Prepared Statements و Parameterized Queries است که به طور خودکار دادههای ورودی را ایمن میکنند.
4. نظارت و گزارشگیری
نظارت بر فعالیتهای APIها و ثبت وقایع مربوط به آنها به شناسایی حملات و رفتارهای مشکوک کمک میکند. با استفاده از ابزارهای نظارتی و تجزیه و تحلیل دادهها، میتوان الگوهای غیرمعمول را شناسایی کرده و به موقع واکنش نشان داد. این مرحله یکی از مهمترین بخشهای امنیت APIهاست، زیرا به تیمهای امنیتی این امکان را میدهد که به سرعت به تهدیدات پاسخ دهند.
5. رمزنگاری دادهها
استفاده از رمزنگاری برای حفاظت از دادههای حساس در حین انتقال و در حالت ذخیرهسازی اهمیت دارد. با رمزنگاری دادهها، حتی در صورت دسترسی غیرمجاز به اطلاعات، مهاجمین قادر به خواندن دادهها نخواهند بود. پروتکلهای HTTPS و SSL/TLS به عنوان استانداردهای صنعت برای حفاظت از انتقال دادهها بین کلاینت و سرور استفاده میشوند.
بهطور کلی، امنسازی APIها نیازمند ترکیبی از تکنیکها و شیوههای مختلف است که به طور همزمان به جلوگیری از انواع حملات، حفظ حریم شخصی کاربران و اطمینان از دسترسپذیری خدمات کمک میکند. در بخشهای بعدی این مقاله، به بررسی جزئیات بیشتری از این تکنیکها و بهترین شیوههای پیادهسازی آنها خواهیم پرداخت.
راهنمای مرحله به مرحله پیادهسازی امنیت APIها
در این بخش، به بررسی مراحل پیادهسازی تکنیکهای امنیت APIها خواهیم پرداخت. ما چندین کد نمونه واقعی را بررسی میکنیم که شامل احراز هویت، محدودیت نرخ، و فیلتر کردن ورودیها میشود. این کدها به شما کمک خواهند کرد تا APIهای خود را در برابر تهدیدات مختلف ایمن کنید.
1. احراز هویت با استفاده از JWT
احراز هویت یکی از مهمترین مراحل در امنیت APIها به شمار میآید. در اینجا یک نمونه کد برای پیادهسازی احراز هویت با استفاده از توکنهای JWT ارائه میشود. در این مثال، ما از فریمورک Express برای Node.js استفاده میکنیم.
const express = require('express');
const jwt = require('jsonwebtoken');
const bodyParser = require('body-parser');
const app = express();
const PORT = 3000;
const SECRET_KEY = 'your_secret_key'; // کلید مخفی خود را اینجا قرار دهید
app.use(bodyParser.json());
// نقطه پایانی برای ورود کاربر
app.post('/login', (req, res) => {
const { username, password } = req.body;
// در اینجا باید اعتبار کاربر را بررسی کنید
if (username === 'user' && password === 'password') {
// اطلاعات کاربر معتبر است
const token = jwt.sign({ username }, SECRET_KEY, { expiresIn: '1h' });
return res.json({ token });
}
return res.status(401).send('نام کاربری یا کلمه عبور نادرست است');
});
// میانهافزار برای احراز هویت
function authenticateJWT(req, res, next) {
const token = req.headers['authorization'];
if (token) {
jwt.verify(token, SECRET_KEY, (err, user) => {
if (err) {
return res.sendStatus(403);
}
req.user = user;
next();
});
} else {
res.sendStatus(401);
}
}
// نقطه پایانی محافظت شده
app.get('/protected', authenticateJWT, (req, res) => {
res.send('این یک منطقه محافظت شده است');
});
app.listen(PORT, () => {
console.log(`سرور در حال اجرا در پورت ${PORT}`);
});
در این کد، ما یک نقطه پایانی برای ورود کاربر و یک میانهافزار برای احراز هویت ایجاد کردیم. پس از ورود موفقیتآمیز، توکن JWT تولید میشود که میتواند برای دسترسی به نقاط پایانی محافظت شده استفاده شود. برای استفاده از این کد، باید Express و jsonwebtoken را نصب کنید:
npm install express jsonwebtoken body-parser
2. محدودیت نرخ (Rate Limiting)
محدودیت نرخ به شما کمک میکند تا از حملات DDOS جلوگیری کنید. در این بخش، از بسته express-rate-limit برای پیادهسازی محدودیت نرخ استفاده میکنیم.
const rateLimit = require('express-rate-limit');
// ایجاد محدودیت نرخ برای API
const apiLimiter = rateLimit({
windowMs: 15 * 60 * 1000, // 15 دقیقه
max: 100, // حداکثر 100 درخواست در هر 15 دقیقه
message: 'بیش از حد مجاز درخواست ارسال کردهاید، لطفاً بعداً امتحان کنید.'
});
// استفاده از محدودیت نرخ در نقاط پایانی
app.use('/api/', apiLimiter);
در این کد، ما یک محدودیت نرخ برای تمام نقاط پایانی که با '/api/' شروع میشوند، ایجاد کردیم. حداکثر 100 درخواست در هر 15 دقیقه مجاز است. برای نصب express-rate-limit، از دستورات زیر استفاده کنید:
npm install express-rate-limit
3. فیلتر کردن ورودیها
فیلتر کردن ورودیها به شما کمک میکند تا از حملات SQL Injection جلوگیری کنید. در اینجا، یک نمونه ساده از فیلتر کردن ورودیها با استفاده از express-validator ارائه میشود.
const { body, validationResult } = require('express-validator');
// نقطه پایانی برای ارسال دادهها
app.post('/data', [
body('username').isString().isLength({ min: 3 }),
body('email').isEmail(),
], (req, res) => {
const errors = validationResult(req);
if (!errors.isEmpty()) {
return res.status(400).json({ errors: errors.array() });
}
// در اینجا میتوانید دادههای ورودی را پردازش کنید
res.send('دادهها با موفقیت دریافت شدند');
});
در این کد، ما از express-validator برای اعتبارسنجی دادههای ورودی استفاده کردیم. برای نصب این بسته، میتوانید از دستور زیر استفاده کنید:
npm install express-validator
در پایان، شما با این تکنیکها و کدهای نمونه میتوانید APIهای خود را در برابر تهدیدات امنیتی محافظت کنید. این تکنیکها شامل احراز هویت، محدودیت نرخ، و فیلتر کردن ورودیها هستند که به عنوان پایهای برای ایجاد یک API امن عمل میکنند. در بخش بعدی، به بررسی جزئیات بیشتری از این تکنیکها و بهترین شیوههای پیادهسازی آنها خواهیم پرداخت.
سناریوهای پیشرفته در تولید API
پیادهسازی امنیت APIها در محیطهای تولیدی نیازمند توجه به جنبههای مختلفی از جمله عملکرد، مقیاسپذیری و کشینگ است. در این بخش، به بررسی این جنبهها میپردازیم:
1. عملکرد و مقیاسپذیری
یکی از چالشهای اصلی در طراحی APIها، حفظ عملکرد مطلوب در شرایط بار بالا است. برای این منظور، استفاده از روشهای مقیاسپذیری مانند Load Balancing و Microservices میتواند به توزیع بار و بهبود کارایی کمک کند. همچنین، پیادهسازی CDN (شبکه توزیع محتوا) به کاهش زمان بارگذاری و افزایش سرعت پاسخدهی API کمک میکند.
2. کشینگ
کشینگ یکی از تکنیکهای مؤثر در بهبود عملکرد APIهاست. با ذخیرهسازی پاسخهای متداول در کش، میتوان از بار اضافی بر روی سرور جلوگیری کرد و زمان پاسخدهی را کاهش داد. استفاده از Redis یا Memcached برای پیادهسازی کشینگ میتواند بسیار مفید باشد. همچنین، استفاده از هدرهای Cache-Control و ETags میتواند به بهینهسازی کشینگ کمک کند.
3. امنیت در مقیاس بزرگ
در محیطهای بزرگ، پیادهسازی تکنیکهای امنیتی باید به طور جامعتری انجام شود. از جمله این تکنیکها میتوان به Web Application Firewall (WAF) و Intrusion Detection Systems (IDS) اشاره کرد. این ابزارها میتوانند به شناسایی و جلوگیری از حملات پیشرفته کمک کنند.
خطاهای رایج و الگوهای ضد توسعهدهندگان
توسعهدهندگان معمولاً با مسائلی در زمینه امنیت APIها مواجه میشوند که میتواند باعث آسیبپذیری شود. در اینجا به چند مورد از این خطاها و چگونگی جلوگیری از آنها اشاره میکنیم:
- عدم استفاده از HTTPS: یکی از بزرگترین اشتباهات، عدم استفاده از پروتکل HTTPS است که میتواند منجر به سرقت اطلاعات حساس شود. همیشه از HTTPS برای ارتباطات API استفاده کنید.
- عدم اعتبارسنجی ورودیها: بسیاری از حملات SQL Injection ناشی از عدم اعتبارسنجی ورودیها هستند. همیشه ورودیهای کاربر را به دقت بررسی کنید.
- عدم پیادهسازی محدودیت نرخ: بدون محدودیت نرخ، API شما در برابر حملات DDOS آسیبپذیر میشود. حتماً محدودیت نرخ را بر روی نقاط پایانی API خود پیادهسازی کنید.
- استفاده از کلیدهای API سختکد شده: هرگز کلیدهای API را به صورت سختکد شده در کدهای خود قرار ندهید. از سیستمهای متغیر محیطی (Environment Variables) استفاده کنید.
چکلیست 5-10 نکتهای برای استقرار در تولید
برای اطمینان از امنیت و عملکرد مطلوب APIها در محیط تولید، میتوانید از چکلیست زیر استفاده کنید:
- استفاده از HTTPS: تمام ارتباطات باید با پروتکل HTTPS انجام شوند.
- احراز هویت و مجوزدهی: از روشهای امن مانند JWT و OAuth برای احراز هویت و مجوزدهی استفاده کنید.
- محدودیت نرخ: حتماً محدودیت نرخ را برای نقاط پایانی API پیادهسازی کنید.
- فیلتر کردن ورودیها: تمام ورودیها را اعتبارسنجی و فیلتر کنید.
- کشینگ: از کشینگ برای بهبود عملکرد API استفاده کنید.
- نظارت و گزارشگیری: ابزارهای نظارتی را برای شناسایی حملات و رفتارهای مشکوک نصب کنید.
- پشتیبانگیری منظم: از دادههای حساس و پایگاههای داده پشتیبانگیری منظم انجام دهید.
- آزمایش امنیت: به صورت دورهای تستهای نفوذ (Penetration Testing) و ارزیابی امنیت انجام دهید.
- آموزش تیم توسعه: تیم توسعه را در زمینه بهترین شیوههای امنیتی آموزش دهید.
نتیجهگیری
در نهایت، امنسازی APIها یک فرآیند پیچیده اما ضروری است که نیازمند توجه به جنبههای مختلفی از جمله عملکرد، مقیاسپذیری و امنیت است. با پیادهسازی تکنیکها و بهترین شیوههای مورد بحث در این مقاله، میتوانید APIهای خود را در برابر تهدیدات امنیتی محافظت کرده و از عملکرد بهینه آنها اطمینان حاصل کنید. همچنین، با آگاهی از خطاهای رایج و استفاده از چکلیستهای مناسب، میتوانید به موفقیت در استقرار APIهای خود کمک کنید. در دنیای امروز که تهدیدات سایبری روز به روز در حال افزایش هستند، توجه به امنیت APIها از هر زمان دیگری ضروریتر است.