تکنیکهای امنسازی APIها در برابر حملات پیشرفته DDOS و SQL Injection
در دنیای دیجیتال امروز، APIها (رابطهای برنامهنویسی کاربردی) به عنوان یکی از اجزای کلیدی در توسعه نرمافزارها و سیستمهای تحت وب شناخته میشوند. با افزایش استفاده از APIها، تهدیدات امنیتی نیز بهطور چشمگیری افزایش یافته است. دو نوع حمله رایج که میتواند به APIها آسیب برساند، حملات DDOS (Distributed Denial of Service) و SQL Injection هستند. در این مقاله، به بررسی عمیق تکنیکهای امنسازی APIها در برابر این حملات خواهیم پرداخت.
چرا امنسازی APIها ضروری است؟
امروزه APIها به عنوان پلهای ارتباطی میان سیستمهای مختلف عمل میکنند. این پلها به توسعهدهندگان اجازه میدهند تا به سادگی و بهسرعت قابلیتها و دادههای نرمافزارها را به اشتراک بگذارند. اما با افزایش استفاده از APIها، سطح آسیبپذیری آنها نیز بالا رفته است. حملات DDOS و SQL Injection میتوانند منجر به ایجاد اختلالات جدی در عملکرد این رابطها شوند، به طوری که حتی ممکن است به از کار افتادن کامل یک سرویس منجر شوند.
حملات DDOS به طور خاص به این دلیل خطرناک هستند که با ارسال تعداد زیادی درخواست به یک سرور، باعث میشوند که منابع آن سرور به شدت تحت فشار قرار گیرد و در نهایت از کار بیفتد. از سوی دیگر، SQL Injection میتواند به مهاجمان این امکان را بدهد که به پایگاههای داده دسترسی پیدا کنند و اطلاعات حساس را سرقت یا تغییر دهند. به همین دلیل، امنسازی APIها در برابر این تهدیدات نه تنها یک اقدام پیشگیرانه، بلکه یک ضرورت اساسی برای حفظ امنیت دادهها و خدمات است.
نحوه عملکرد حملات DDOS و SQL Injection
برای درک بهتر تکنیکهای امنسازی، ابتدا باید با نحوه عملکرد این دو نوع حمله آشنا شویم:
حملات DDOS
در حملات DDOS، مهاجمان از شبکهای از کامپیوترهای آلوده به بدافزار استفاده میکنند. این کامپیوترها به صورت همزمان درخواستهایی به یک سرور خاص ارسال میکنند. این درخواستها میتوانند شامل درخواستهای HTTP، TCP یا UDP باشند. هدف اصلی این است که سرور نتواند به درخواستهای واقعی پاسخ دهد و در نتیجه، سرویسدهی به کاربران قانونی مختل شود.
در سطح شبکه، این حملات باعث افزایش غیرطبیعی ترافیک میشوند و سرور را به شدت تحت فشار قرار میدهند. در بسیاری از موارد، سرورها در برابر این نوع ترافیک انبوه آسیبپذیر هستند و نمیتوانند به درستی مدیریت کنند. بنابراین، سیستمهای مدیریتی و بسترهای تحت وب باید بهگونهای طراحی شوند که بتوانند این نوع حملات را شناسایی و مدیریت کنند.
SQL Injection
SQL Injection یکی از رایجترین روشهای هک کردن پایگاههای داده است. در این نوع حمله، مهاجم با استفاده از ورودیهای غیرمجاز، کدهای SQL را به پایگاه داده ارسال میکند. این کدها میتوانند به مهاجم اجازه دهند تا به دادههای حساس دسترسی پیدا کند، دادهها را تغییر دهد یا حتی دستورات مخرب را اجرا کند.
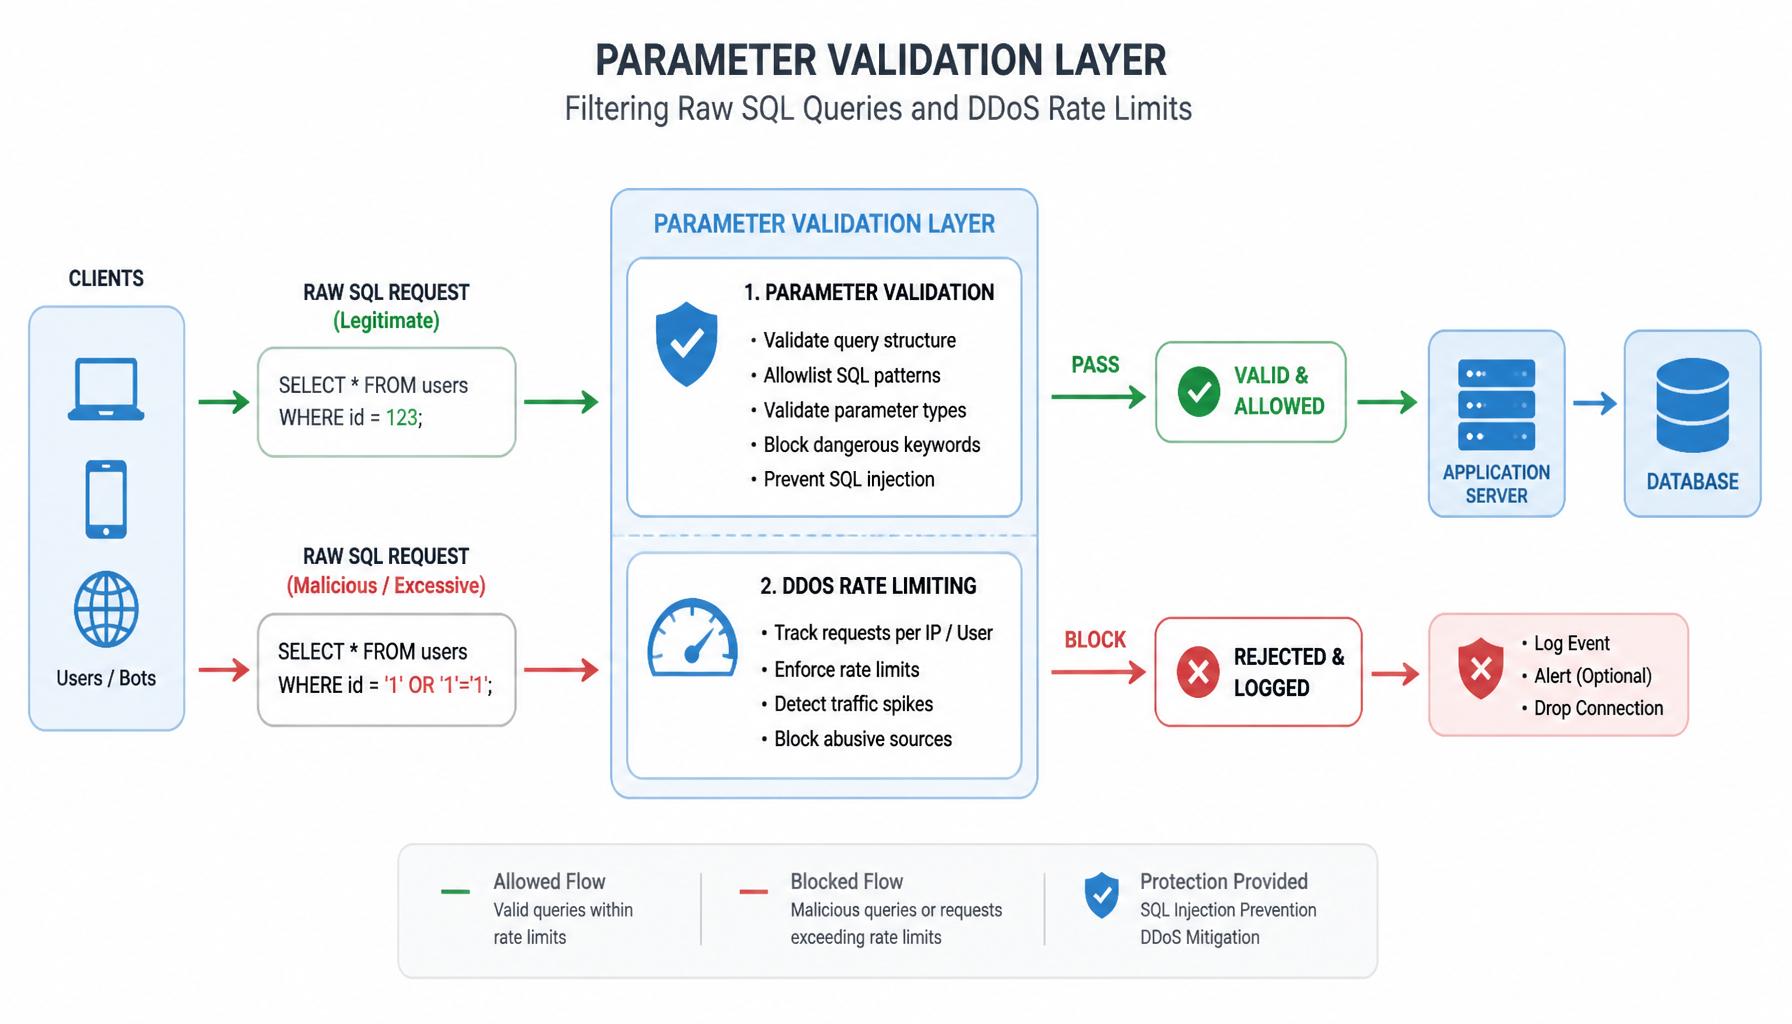
در سطح پایگاه داده، این حملات معمولاً به دلیل عدم اعتبارسنجی صحیح ورودیها رخ میدهند. اگر یک API نتواند ورودیهای دریافتی را به درستی بررسی کند، مهاجم میتواند با تزریق کدهای SQL، دسترسی به اطلاعات حساس را به راحتی به دست آورد. به همین دلیل، استفاده از تکنیکهای اعتبارسنجی و فیلتر کردن ورودیها یکی از روشهای اصلی در امنسازی APIها در برابر SQL Injection محسوب میشود.
فلسفه معماری در امنسازی APIها
فلسفه معماری در امنسازی APIها بر پایه چند اصل کلیدی استوار است:
- تفکیک مسئولیتها: طراحی سیستم باید به گونهای باشد که هر جزء خاصیت و مسئولیت مشخصی داشته باشد. این کار به مدیریت بهتر امنیت کمک میکند.
- تجزیه و تحلیل ریسک: شناسایی نقاط ضعف و تهدیدات احتمالی در مراحل اولیه توسعه میتواند به پیشگیری از حملات کمک کند.
- استفاده از لایههای امنیتی: به کارگیری چندین لایه امنیتی از جمله فایروالها، WAF (Web Application Firewall) و سیستمهای تشخیص نفوذ (IDS) به کاهش خطرات کمک میکند.
در ادامه، به بررسی تکنیکهای خاصی خواهیم پرداخت که میتوانند به امنسازی APIها در برابر حملات DDOS و SQL Injection کمک کنند.
راهنمای گام به گام پیادهسازی تکنیکهای امنسازی APIها
در این بخش، به بررسی تکنیکهای خاصی خواهیم پرداخت که میتوانند به امنسازی APIها در برابر حملات DDOS و SQL Injection کمک کنند. ما با استفاده از مثالهای واقعی، نحوه پیادهسازی این تکنیکها را بررسی خواهیم کرد.
1. پیادهسازی محدودیت نرخ (Rate Limiting)
یکی از بهترین روشها برای مقابله با حملات DDOS، پیادهسازی محدودیت نرخ بر روی APIها است. این کار به ما این امکان را میدهد که تعداد درخواستهای دریافتی از یک آدرس IP خاص را محدود کنیم. در اینجا یک مثال ساده با استفاده از Express.js و Middleware برای پیادهسازی محدودیت نرخ آورده شده است:
const express = require('express');
const rateLimit = require('express-rate-limit');
const app = express();
// تعریف محدودیت نرخ برای هر IP
const limiter = rateLimit({
windowMs: 15 * 60 * 1000, // 15 دقیقه
max: 100, // حداکثر 100 درخواست در هر بازه زمانی
message: 'شما بیش از حد مجاز درخواست ارسال کردهاید. لطفا بعدا امتحان کنید.'
});
// اعمال محدودیت نرخ به تمامی درخواستها
app.use(limiter);
// تعریف یک مسیر ساده
app.get('/api', (req, res) => {
res.send('سلام! شما به API دسترسی دارید.');
});
app.listen(3000, () => {
console.log('سرور در حال اجرا بر روی پورت 3000...');
});در این کد، ما از کتابخانه express-rate-limit استفاده کردهایم تا محدودیت نرخ را برای تمامی درخواستها به API پیادهسازی کنیم. با تنظیم windowMs به 15 دقیقه و max به 100، ما اجازه میدهیم که هر آدرس IP تنها 100 درخواست در هر 15 دقیقه ارسال کند. در صورت تجاوز از این حد، پیام خطایی ارسال میشود.
2. اعتبارسنجی ورودیها برای جلوگیری از SQL Injection
برای جلوگیری از حملات SQL Injection، باید ورودیهای کاربران را به دقت اعتبارسنجی کنیم. در اینجا یک مثال ساده از نحوه استفاده از Parameterized Queries در Node.js با استفاده از mysql آورده شده است:
const mysql = require('mysql');

// ایجاد ارتباط با پایگاه داده
const connection = mysql.createConnection({
    host: 'localhost',
    user: 'your_username',
    password: 'your_password',
    database: 'your_database'
});

// تابع برای جستجوی کاربر با نام کاربری
function findUserByUsername(username) {
    const query = 'SELECT * FROM users WHERE username = ?';
    connection.query(query, [username], (error, results) => {
        if (error) throw error;
        console.log(results);
    });
}

// فراخوانی تابع با ورودی کاربر
findUserByUsername('sampleUser');
در این کد، ما از Parameterized Queries استفاده میکنیم که به طور خودکار ورودیها را ایمن میکند و از حملات SQL Injection جلوگیری میکند. با استفاده از علامت سوال (?) در کد SQL، ما به پایگاه داده میگوییم که این ورودی باید به طور امن جایگزین شود. این روش به ما این امکان را میدهد که خطرات ناشی از ورود مستقیم کد SQL را کاهش دهیم.
3. استفاده از Web Application Firewall (WAF)
استفاده از یک فایروال وب (WAF) میتواند به جلوگیری از حملات DDOS و SQL Injection کمک کند. WAF به عنوان یک لایه امنیتی اضافی در جلوی سرورهای ما قرار میگیرد و ترافیک ورودی را تجزیه و تحلیل میکند. در اینجا یک مثال از نحوه پیکربندی WAF در AWS با استفاده از AWS WAF آورده شده است:
import boto3

# ایجاد یک کلاینت برای AWS WAF
client = boto3.client('wafv2')

# تعریف قواعد برای فیلتر کردن ترافیک
rules = [
    {
        'Name': 'RateLimitRule',
        'Priority': 1,
        'Statement': {
            'RateBasedStatement': {
                'Limit': 100,
                'AggregateKeyType': 'IP'
            }
        },
        'Action': {
            'Block': {}
        },
        'VisibilityConfig': {
            'SampledRequestsEnabled': True,
            'CloudWatchMetricsEnabled': True,
            'MetricName': 'RateLimitRule'
        }
    }
]

# ایجاد یک وب ACL با قواعد
response = client.create_web_acl(
    Name='MyWebACL',
    Scope='REGIONAL',
    DefaultAction={'Allow': {}},
    Rules=rules,
    VisibilityConfig={
        'CloudWatchMetricsEnabled': True,
        'MetricName': 'MyWebACL',
        'SampledRequestsEnabled': True
    },
    Description='Web ACL for my API'
)

print('Web ACL created:', response['Summary']['Id'])
در این کد، ما از کتابخانه boto3 برای ارتباط با AWS WAF استفاده کردهایم. ما یک قاعده برای محدودیت نرخ تعریف کردهایم که به طور خودکار ترافیک ورودی را مدیریت میکند. با ایجاد یک وب ACL (Access Control List) و افزودن قوانین به آن، میتوانیم از ترافیک غیرمجاز جلوگیری کنیم.
با این تکنیکها، ما به طور مؤثری میتوانیم APIهای خود را در برابر حملات DDOS و SQL Injection امنسازی کنیم. در ادامه، به بررسی دیگر تکنیکها و جزئیات بیشتر خواهیم پرداخت.
سناریوهای پیشرفته در تولید APIها
در دنیای تولید APIها، علاوه بر امنسازی، باید به جنبههای عملکرد، مقیاسپذیری، امنیت، کشینگ و سایر چالشهای مرتبط توجه ویژهای کرد. این موارد میتوانند تأثیر زیادی بر کیفیت و قابلیت استفاده از APIها داشته باشند.
عملکرد و مقیاسپذیری
عملکرد APIها بستگی به نحوه طراحی و پیادهسازی آنها دارد. بهطور کلی، برای بهبود عملکرد میتوان از روشهای زیر استفاده کرد:
- کشینگ: استفاده از کشینگ در سطح API و سرور میتواند زمان پاسخدهی را به شدت کاهش دهد. ابزارهایی مانند Redis و Memcached میتوانند در ذخیرهسازی موقت دادهها بسیار مؤثر باشند.
- بارگذاری متوازن (Load Balancing): با توزیع ترافیک میان چندین سرور، میتوان از بار سنگین بر یک سرور جلوگیری کرد و در نتیجه عملکرد بهتری ارائه داد.
- مقیاسپذیری افقی: توانایی اضافه کردن سرورهای جدید به سیستم بهصورت افقی میتواند به افزایش ظرفیت و عملکرد API کمک کند.
امنیت
امنیت APIها از اهمیت بالایی برخوردار است. علاوه بر تکنیکهای ذکر شده، میتوان به موارد زیر نیز توجه داشت:
- احراز هویت و مجوزدهی: استفاده از پروتکلهای احراز هویت مانند OAuth 2.0 و JWT (JSON Web Tokens) برای اطمینان از اینکه فقط کاربران مجاز به API دسترسی دارند.
- رمزنگاری: استفاده از HTTPS برای انتقال دادهها بهمنظور جلوگیری از استراق سمع و حملات Man-in-the-Middle.
کشینگ
کشینگ میتواند به بهبود عملکرد API ها کمک کند. کشینگ در دو سطح عمده انجام میشود:
- کشینگ سمت سرور: ذخیرهسازی پاسخهای API در سرور بهمنظور کاهش بار بر روی پایگاه داده و سرعت بخشیدن به پاسخدهی.
- کشینگ سمت کلاینت: استفاده از هدرهای کشینگ HTTP برای ذخیرهسازی دادهها در مرورگر کاربر و کاهش درخواستهای غیرضروری به سرور.
خطاهای رایج و الگوهای ضد
در هنگام توسعه APIها، برخی از اشتباهات رایج وجود دارد که میتواند منجر به ضعفهای امنیتی و عملکردی شود:
- عدم اعتبارسنجی ورودی: یکی از بزرگترین اشتباهات این است که ورودیهای کاربران بهدرستی اعتبارسنجی نمیشوند. برای جلوگیری از این مشکل، حتماً از تکنیکهای اعتبارسنجی و فیلتر کردن ورودی استفاده کنید.
- پیادهسازی نادرست احراز هویت: استفاده از روشهای ضعیف برای احراز هویت میتواند به تهدیدات امنیتی منجر شود. از پروتکلهای استاندارد و امن استفاده کنید.
- عدم استفاده از نسخههای جدید کتابخانهها: استفاده از کتابخانهها و فریمورکهای قدیمی میتواند آسیبپذیریهای امنیتی را به همراه داشته باشد. همواره بهروزرسانیها را دنبال کنید.
چکلیست ۵-۱۰ موردی برای استقرار در تولید
برای اطمینان از استقرار موفق APIها در محیط تولید، چکلیست زیر را در نظر بگیرید:
- بررسی و پیادهسازی محدودیت نرخ برای جلوگیری از حملات DDOS.
- استفاده از روشهای اعتبارسنجی و فیلتر کردن ورودیها برای جلوگیری از SQL Injection.
- پیادهسازی احراز هویت و مجوزدهی بهمنظور کنترل دسترسی به API.
- استفاده از HTTPS برای رمزنگاری دادهها در حین انتقال.
- استفاده از کشینگ برای بهبود عملکرد و کاهش بار بر روی سرور.
- استفاده از WAF برای محافظت در برابر حملات متداول.
- تست امنیتی و عملکردی بهطور منظم برای شناسایی نقاط ضعف.
- نظارت بر لاگها و تجزیه و تحلیل ترافیک بهمنظور شناسایی فعالیتهای مشکوک.
- مستندسازی کامل API برای تسهیل استفاده و نگهداری.
- استفاده از ابزارهای مانیتورینگ برای ردیابی وضعیت API در زمان واقعی.
نتیجهگیری
امنسازی APIها در برابر حملات پیشرفته DDOS و SQL Injection یک ضرورت اساسی در دنیای دیجیتال امروز است. با پیادهسازی تکنیکهای مناسب و توجه به جنبههای عملکرد، مقیاسپذیری، امنیت و کشینگ، میتوانیم APIهای خود را بهگونهای طراحی کنیم که نه تنها از نظر امنیتی قوی باشند، بلکه تجربه کاربری بهتری را نیز فراهم آورند. با رعایت نکات و چکلیستهای ارائه شده، میتوانیم به طور مؤثری از APIهای خود در برابر تهدیدات محافظت کنیم و از بروز مشکلات احتمالی جلوگیری نماییم.