پیادهسازی معماری مانیتورینگ و Logging پیشرفته با Serilog، ElasticSearch و OpenTelemetry
در دنیای فناوری اطلاعات، مانیتورینگ و ثبت وقایع (Logging) به عنوان دو رکن اساسی برای تضمین عملکرد صحیح و بهینه نرمافزارها و سیستمها شناخته میشوند. با افزایش روزافزون حجم دادهها و پیچیدگی سیستمها، نیاز به راهکارهای پیشرفتهای برای مانیتورینگ و ثبت وقایع بیش از پیش احساس میشود. این مقاله به بررسی پیادهسازی معماری مانیتورینگ و Logging پیشرفته با استفاده از ابزارهایی مانند Serilog، ElasticSearch و OpenTelemetry میپردازد.
چرا مانیتورینگ و Logging اهمیت دارند؟
مانیتورینگ و ثبت وقایع دو ابزار کلیدی برای شناسایی، تشخیص و رفع مشکلات در سیستمهای نرمافزاری هستند. با توجه به پیچیدگی روزافزون نرمافزارها، این ابزارها قادرند به توسعهدهندگان و مدیران سیستمها کمک کنند تا:
- مشکلات عملکردی را شناسایی کنند: با استفاده از اطلاعات ثبت شده، میتوان نقاط ضعف و مشکلات عملکردی سیستم را شناسایی کرد.
- تحلیل رفتار کاربران: اطلاعات ثبت شده میتواند به تحلیل رفتار و الگوهای کاربری کمک کند و در نتیجه به بهبود تجربه کاربری منجر شود.
- مستندسازی و ردیابی تغییرات: ثبت وقایع به مستندسازی تغییرات و بهبودهای انجام شده در سیستم کمک میکند.
- عوامل امنیتی را شناسایی کنند: با نظارت بر ثبت وقایع، میتوان به شناسایی حملات و نفوذها پرداخت.
معماری مانیتورینگ و Logging پیشرفته
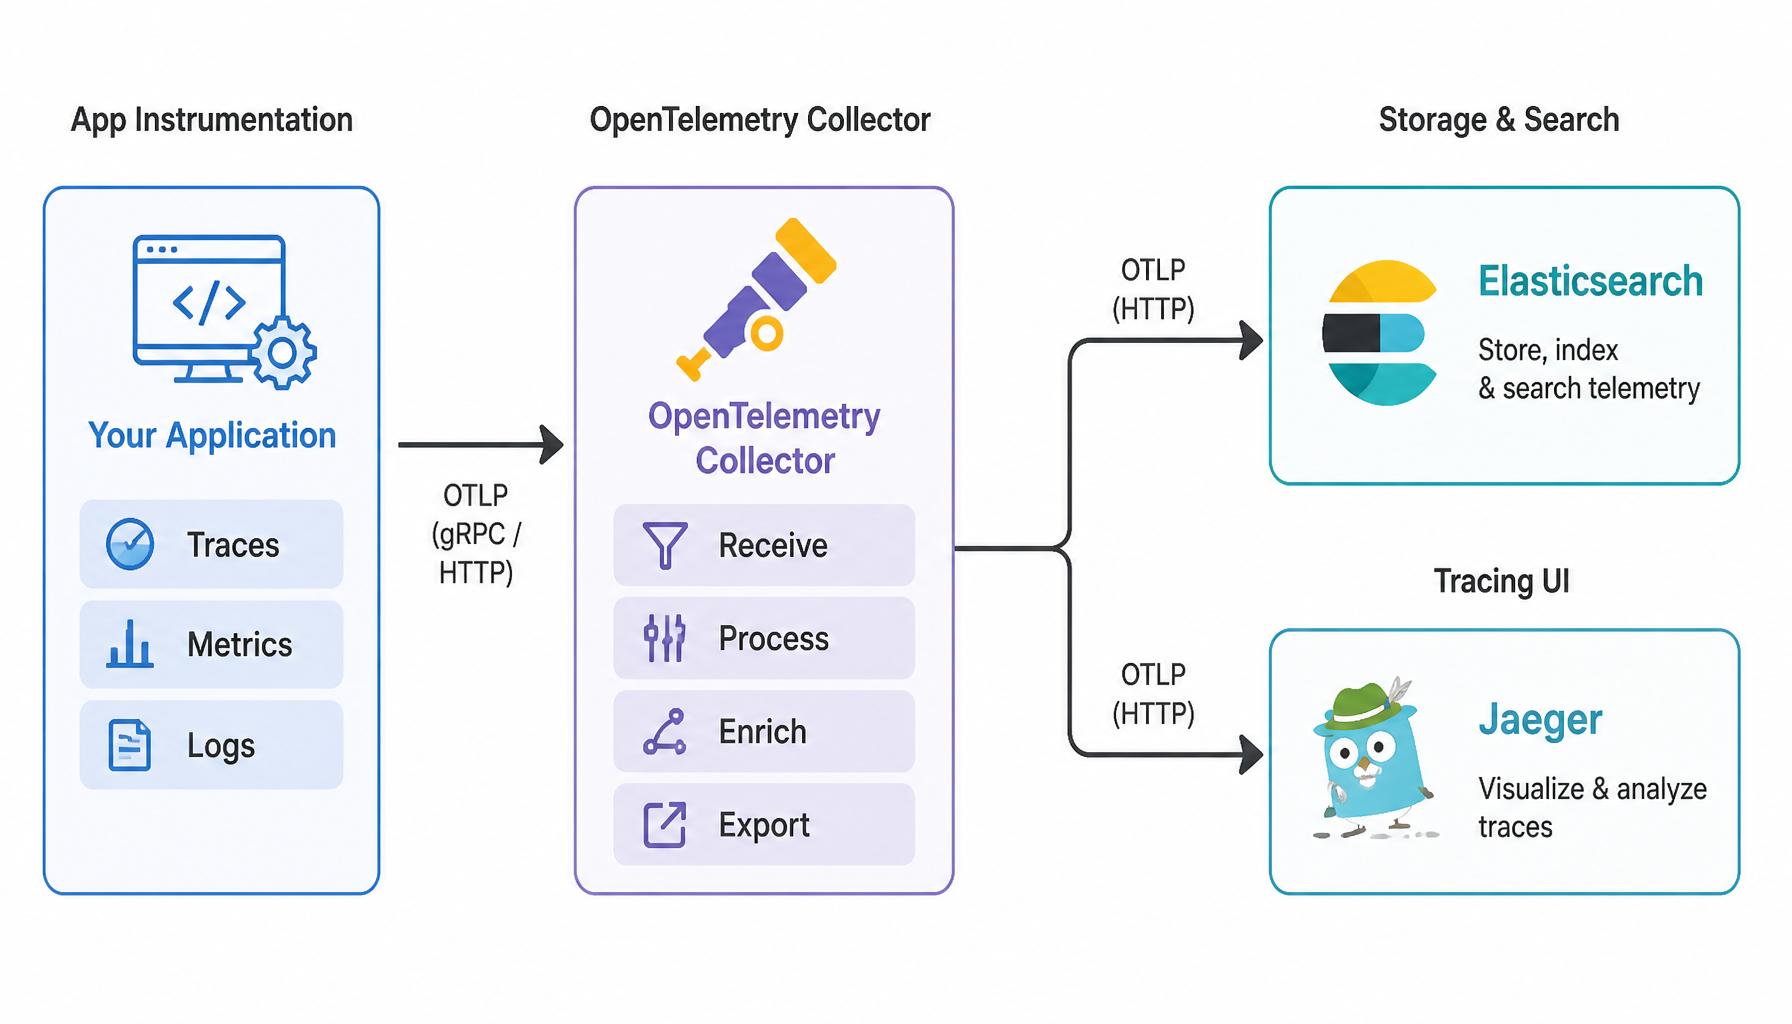
معماری مانیتورینگ و Logging پیشرفته عموماً شامل سه لایه اصلی است: لایه جمعآوری دادهها، لایه پردازش و تحلیل دادهها و لایه ذخیرهسازی و نمایش دادهها. در اینجا به بررسی هر یک از این لایهها و ابزارهای مرتبط با آنها میپردازیم.
لایه جمعآوری دادهها
جمعآوری دادهها مرحلهای حیاتی در فرآیند مانیتورینگ است. ابزار Serilog به عنوان یک کتابخانه Logging برای .NET شناخته میشود که به توسعهدهندگان این امکان را میدهد تا به راحتی دادههای ثبت وقایع را در نقاط مختلف کد خود جمعآوری کنند. Serilog به دلیل ساختار ساده و قابلیتهای انعطافپذیر خود، به طور گستردهای مورد استفاده قرار میگیرد.
لایه پردازش و تحلیل دادهها
پس از جمعآوری دادهها، مرحله بعدی پردازش و تحلیل آنهاست. OpenTelemetry به عنوان یک فریمورک منبع باز برای جمعآوری و پردازش متریکها و دادههای توزیع شده به کار میرود. این ابزار با فراهم کردن APIها و SDKهای مختلف، به توسعهدهندگان این امکان را میدهد که به راحتی دادههای خود را از نقاط مختلف جمعآوری و آنها را به سیستمهای تحلیلی ارسال کنند.
لایه ذخیرهسازی و نمایش دادهها
ElasticSearch به عنوان یک موتور جستجو و تحلیل دادههای توزیع شده، در این مرحله به کار میرود. این ابزار به توسعهدهندگان این امکان را میدهد که دادههای ثبت شده را به طور مؤثری ذخیره و در صورت نیاز آنها را جستجو و تحلیل کنند. ElasticSearch از ساختارهای دادهای پیشرفته و الگوریتمهای جستجو استفاده میکند که باعث میشود دادهها به سرعت و با دقت بالا پردازش شوند.
چگونه این سیستمها کار میکنند؟
عملکرد این سیستمها در سطح سیستم، شبکه، حافظه و پایگاه داده به صورت زیر است:
- در سطح سیستم: Serilog به عنوان یک لایه ابتدایی در برنامههای .NET عمل میکند و دادههای ثبت وقایع را تولید میکند. این دادهها میتوانند شامل اطلاعات مربوط به خطاها، درخواستها و سایر رویدادهای مهم باشند.
- در سطح شبکه: OpenTelemetry دادهها را از نقاط مختلف سیستم جمعآوری کرده و به سرورهای ElasticSearch ارسال میکند. این دادهها میتوانند از طریق پروتکلهای مختلفی مانند HTTP و gRPC منتقل شوند.
- در سطح حافظه: ElasticSearch دادهها را در ساختارهای دادهای خاصی ذخیره میکند که به آنها اجازه میدهد به سرعت جستجو و بازیابی شوند. این ساختارها معمولاً شامل ایندکسهای معکوس و درختهای B هستند.
- در سطح پایگاه داده: ElasticSearch به عنوان یک پایگاه داده NoSQL عمل میکند و دادهها را به صورت مستندات JSON ذخیره میکند. این به کاربران این امکان را میدهد که به راحتی دادهها را جستجو و تحلیل کنند.
در نهایت، این معماری مانیتورینگ و Logging پیشرفته به توسعهدهندگان و سازمانها این امکان را میدهد که به صورت مؤثر و کارآمد بر روی عملکرد سیستمهای خود نظارت داشته باشند و هرگونه مشکل را به سرعت شناسایی و رفع کنند.
راهنمای گام به گام پیادهسازی معماری مانیتورینگ و Logging
در این بخش از مقاله، به پیادهسازی عملی معماری مانیتورینگ و Logging با استفاده از Serilog، ElasticSearch و OpenTelemetry خواهیم پرداخت. ما مراحل لازم برای راهاندازی این ابزارها را به همراه مثالهای عملی و کدهای واقعی ارائه خواهیم داد. این پیادهسازی به شما کمک میکند تا بتوانید به راحتی سیستم مانیتورینگ و ثبت وقایع خود را راهاندازی کنید.
گام اول: راهاندازی Serilog در یک پروژه .NET
برای شروع، ابتدا باید کتابخانه Serilog را در پروژه .NET خود نصب کنید. این کتابخانه به شما این امکان را میدهد تا به سادگی دادههای ثبت وقایع را جمعآوری کنید.
dotnet add package Serilog
dotnet add package Serilog.Sinks.ElasticSearch
سپس، کد زیر را به فایل Program.cs خود اضافه کنید تا Serilog را پیکربندی کنید:
using Serilog;

public class Program
{
    public static void Main(string[] args)
    {
        // پیکربندی Serilog
        Log.Logger = new LoggerConfiguration()
            .MinimumLevel.Debug() // تعیین حداقل سطح ثبت وقایع
            .WriteTo.Console() // نوشتن در کنسول
            .WriteTo.Elasticsearch(new ElasticsearchSinkOptions(new Uri("http://localhost:9200")) // پیکربندی ElasticSearch
            {
                AutoRegisterTemplate = true // ثبت خودکار الگو
            })
            .CreateLogger();

        try
        {
            Log.Information("برنامه شروع به کار کرد.");
            // سایر کدهای برنامه
        }
        catch (Exception ex)
        {
            Log.Fatal(ex, "برنامه به دلیل یک خطا متوقف شد.");
        }
        finally
        {
            Log.CloseAndFlush(); // بستن و خالی کردن ثبت وقایع
        }
    }
}
در کد فوق، ما Serilog را با تعیین حداقل سطح ثبت وقوع و دو خروجی (کنسول و ElasticSearch) پیکربندی کردهایم. مطمئن شوید که آدرس URI ElasticSearch با آدرس سرور شما مطابقت دارد.
گام دوم: راهاندازی OpenTelemetry
برای استفاده از OpenTelemetry، ابتدا باید بستههای مربوطه را نصب کنید. با استفاده از دستور زیر، بستههای لازم را به پروژه خود اضافه کنید:
dotnet add package OpenTelemetry
dotnet add package OpenTelemetry.Exporter.Zipkin
حالا، کد زیر را به فایل Program.cs اضافه کنید تا OpenTelemetry را پیکربندی کنید:
using OpenTelemetry;
using OpenTelemetry.Trace;

public class Program
{
    public static void Main(string[] args)
    {
        // پیکربندی OpenTelemetry
        Sdk.CreateTracerProviderBuilder()
            .AddAspNetCoreInstrumentation() // افزودن ابزارهای ASP.NET Core
            .AddHttpClientInstrumentation() // افزودن ابزارهای HTTP Client
            .AddZipkinExporter(o =>
            {
                o.Endpoint = new Uri("http://localhost:9411/api/v2/spans"); // آدرس Zipkin
            })
            .Build();

        // سایر کدهای برنامه
    }
}
در این کد، OpenTelemetry را با ابزارهای ASP.NET Core و HTTP Client پیکربندی کردیم و همچنین یک صادرکننده Zipkin برای ارسال دادههای ردیابی به Zipkin راهاندازی کردیم. حتماً آدرس Zipkin را با آدرس سرور خود تطابق دهید.
گام سوم: راهاندازی ElasticSearch
برای راهاندازی ElasticSearch، ابتدا باید آن را بر روی سرور خود نصب کنید. پس از نصب، میتوانید با استفاده از دستور curl یا مرورگر خود به صفحه مدیریت ElasticSearch دسترسی پیدا کنید. برای اطمینان از اینکه ElasticSearch به درستی کار میکند، میتوانید آدرس زیر را در مرورگر باز کنید:
http://localhost:9200با باز کردن این آدرس، باید پیغام "You Know, for Search" را مشاهده کنید که نشاندهنده اجرای موفق ElasticSearch است. حالا میتوانیم برای ذخیره و جستجوی دادههای ثبت شده از آن استفاده کنیم.
گام چهارم: تست و اعتبارسنجی سیستم
برای تست سیستم، میتوانید یک درخواست ساده HTTP به برنامه خود ارسال کنید تا بررسی کنید که آیا دادههای ثبت شده به درستی به ElasticSearch منتقل میشوند یا خیر. برای این کار، میتوانید از ابزارهایی مانند Postman یا Curl استفاده کنید.
curl -X GET "http://localhost:5000/api/values"پس از ارسال درخواست، به صفحه مدیریت ElasticSearch بروید و با استفاده از Kibana، دادههای ثبت شده را جستجو کنید. برای جستجوی دادهها، کافیست کوئری زیر را وارد کنید:
GET /logs/_search
{
  "query": {
    "match_all": {}
  }
}
این کوئری تمام دادههای ثبت شده را برمیگرداند و شما میتوانید آنها را بررسی کنید. با استفاده از Kibana میتوانید به راحتی این دادهها را تجزیه و تحلیل کنید و الگوهای جالبی را کشف نمایید.
با این مراحل، شما یک سیستم مانیتورینگ و Logging پیشرفته را با استفاده از Serilog، ElasticSearch و OpenTelemetry پیادهسازی کردهاید. در بخش بعدی، ما به بررسی سناریوهای پیشرفتهتر و چالشهای احتمالی خواهیم پرداخت.
سناریوهای پیشرفته در تولید
پس از پیادهسازی معماری مانیتورینگ و Logging با استفاده از Serilog، ElasticSearch و OpenTelemetry، لازم است به سناریوهای پیشرفتهتری بپردازیم که شامل عملکرد، مقیاسپذیری، امنیت و کشینگ میشود. این موارد به شما کمک میکند تا سیستم خود را در محیطهای تولید بهینهتر و مقاومتر کنید.
عملکرد
برای بهبود عملکرد سیستم، میتوانید از تکنیکهای مختلفی استفاده کنید. به عنوان مثال، در Serilog میتوانید از Asynchronous Logging استفاده کنید تا ثبت وقایع به صورت غیرهمزمان انجام شود و بار کمتری روی عملکرد اصلی برنامه بگذارد. همچنین، با ایجاد ایندکسهای مناسب در ElasticSearch میتوانید سرعت جستجو و تحلیل دادهها را افزایش دهید.
مقیاسپذیری
برای مقیاسپذیری سیستم، میتوانید از شاردینگ در ElasticSearch استفاده کنید. این کار به شما اجازه میدهد تا دادهها را به بخشهای کوچکتر تقسیم کنید و بار را بین چندین نود توزیع کنید. همچنین، با استفاده از کلاسترینگ میتوانید چندین سرور ElasticSearch را به گونهای پیکربندی کنید که به صورت هماهنگ عمل کنند.
امنیت
امنیت یکی از مهمترین نکات در هر سیستم است. برای تقویت امنیت سیستم، میتوانید از احراز هویت و مجوزدهی در ElasticSearch استفاده کنید. همچنین، با رمزنگاری دادههای حساس و استفاده از پروتکلهای HTTPS میتوانید از حملات مختلف جلوگیری کنید. توصیه میشود که دادههای ثبت شده را به صورت فشرده ذخیره کنید تا حجم دادههای منتقل شده کاهش یابد.
کشینگ
برای بهبود سرعت پاسخدهی، میتوانید از کشینگ استفاده کنید. با کش کردن نتایج جستجو در ElasticSearch، میتوانید زمان پاسخدهی را به شدت کاهش دهید. همچنین، با استفاده از CDN برای ارائه دادهها میتوانید بار ترافیکی روی سرورهای خود را کاهش دهید.
آنتیپترنها و اشتباهات رایج توسعهدهندگان
در حین پیادهسازی سیستم مانیتورینگ و Logging، توسعهدهندگان ممکن است با چالشها و اشتباهات رایجی مواجه شوند. برخی از این آنتیپترنها شامل:
- عدم استفاده از سطوح مختلف ثبت وقایع: توسعهدهندگان ممکن است تمامی لاگها را با یک سطح ثبت کنند. این کار باعث شلوغی و در نتیجه کاهش کارایی میشود. بهتر است سطوح مختلفی مانند Debug، Information، Warning و Error را تعریف کنید.
- عدم مدیریت حجم بالای دادهها: در صورت عدم مدیریت حجم دادههای ثبت شده، ElasticSearch ممکن است به سرعت پر شود. استفاده از سیاستهای حذف خودکار و آرشیو میتواند به کنترل این حجم کمک کند.
- عدم تحلیل دادههای ثبت شده: ثبت دادهها بدون تحلیل آنها صرفاً به تولید حجم بالای داده منجر میشود. باید به طور منظم دادهها را تحلیل کرده و از آنها الگوهای مفیدی استخراج کنید.
چکلیست ۵-۱۰ نقطهای برای استقرار در تولید
برای اطمینان از استقرار موفقیتآمیز سیستم مانیتورینگ و Logging در محیط تولید، میتوانید از چکلیست زیر استفاده کنید:
- 1. پیکربندی سطح ثبت وقایع: اطمینان حاصل کنید که سطوح مختلف ثبت وقایع به درستی تنظیم شدهاند.
- 2. مدیریت حجم دادهها: سیاستهای حذف و آرشیو دادهها را پیادهسازی کنید.
- 3. تحلیل منظم دادهها: برنامهریزی کنید که به طور منظم دادههای ثبت شده را تحلیل کنید.
- 4. پیکربندی امنیت: احراز هویت و مجوزدهی را در ElasticSearch فعال کنید.
- 5. استفاده از کشینگ: کشینگ نتایج جستجو را پیادهسازی کنید.
- 6. مقیاسپذیری: شاردینگ و کلاسترینگ را برای ElasticSearch پیکربندی کنید.
- 7. پشتیبانگیری: سیستم پشتیبانگیری منظم از دادههای ثبت شده را راهاندازی کنید.
- 8. آزمایش بار: سیستم را تحت بارهای مختلف آزمایش کنید تا عملکرد آن را ارزیابی کنید.
- 9. مستندسازی: تمامی مراحل و پیکربندیها را مستند کنید.
- 10. آموزش تیم: تیم توسعه و عملیاتی را در مورد ابزارها و روشهای مانیتورینگ آموزش دهید.
نتیجهگیری
پیادهسازی معماری مانیتورینگ و Logging پیشرفته با استفاده از Serilog، ElasticSearch و OpenTelemetry به شما کمک میکند تا بر عملکرد سیستمهای خود نظارت داشته باشید و مشکلات را به سرعت شناسایی و رفع کنید. با توجه به نکات مطرح شده در این مقاله، میتوانید سیستم خود را در محیطهای تولید بهینهتر و مقاومتر کنید. همچنین، با پیروی از چکلیست ارائه شده، میتوانید از موفقیت استقرار سیستم خود اطمینان حاصل کنید. در نهایت، همواره به روز رسانی و بهبود سیستمهای مانیتورینگ و Logging را در دستور کار خود قرار دهید تا بتوانید با چالشهای آینده به بهترین شکل مواجه شوید.